
전체 기술 기록 — 당시 제가 참여한 교육과 대회 경험을 정리했습니다. 제가 보관한 교육 안내자료와 참가확인서로 확인할 수 있는 내용만 적었고, 세부 문제·플래그·사용 도구는 따로 기록하지 못해 기억에 의존한 공격 과정은 덧붙이지 않았습니다.
네트워크·웹·서버 보안의 기초를 실습하고, 교육 과정 중 진행된 미니 모의해킹 대회에서 3등을 수상한 팀 프로젝트
팀명 ‘태구 없는 태구팀’ · 미니 모의해킹 대회 3등
2023년도 해킹실습을 통한 정보보호 기본교육을 이수하고, 교육 과정에서 진행된 미니 모의해킹 대회에 팀으로 참가해 3등을 수상했습니다.
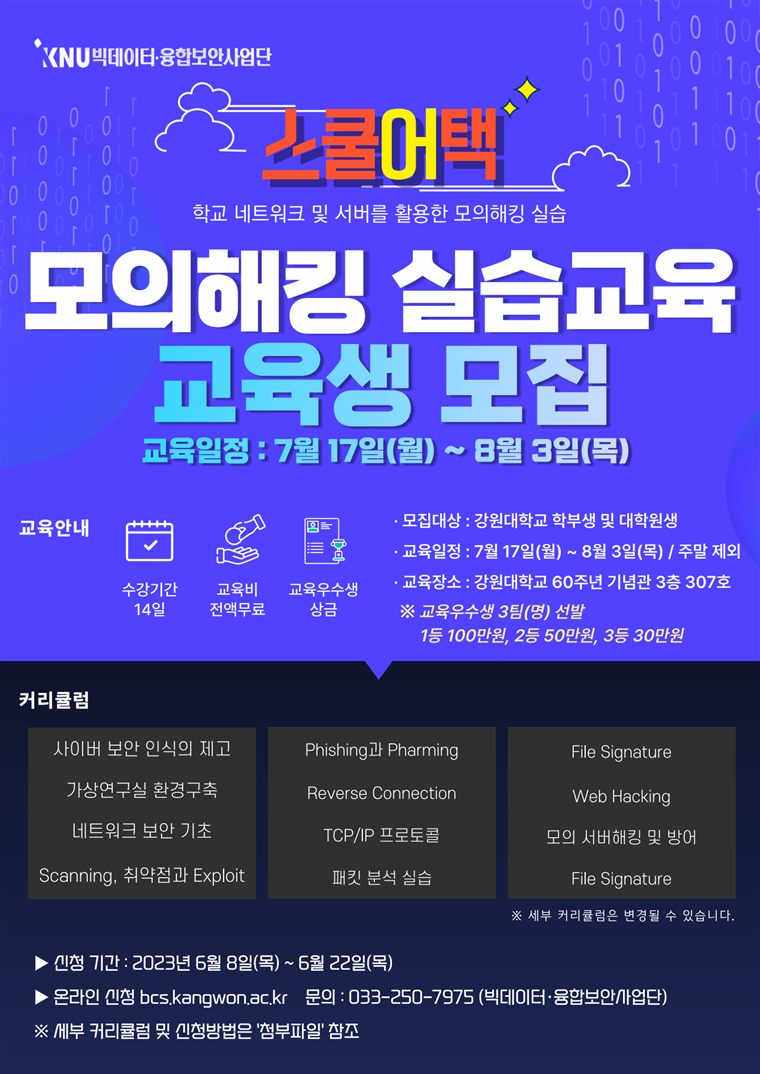
강원대학교 빅데이터·융합보안사업단에서 진행한 2023 모의해킹 실습교육
항목 | 내용 |
교육명 | 2023년도 해킹실습을 통한 정보보호 기본교육 |
교육기간 | 2023.07.17~2023.08.03, 주말 제외 14일 |
주최 | 강원대학교 빅데이터·융합보안사업단 |
교육장소 | 강원대학교 60주년기념관 307호 |
팀명 | 태구 없는 태구팀 |
성과 | 미니 모의해킹 대회 3등 |
교육 형태 | 학교 네트워크 및 서버를 활용한 허가된 실습 환경 |
1. 참여한 이유
보안 개념을 이론으로만 이해하는 데서 벗어나, 네트워크와 서버에서 취약점을 어떻게 찾고 공격과 방어의 관점으로 해석하는지 직접 경험하고자 참여했다.
교육은 가상 실습환경 구축부터 네트워크 기초, 스캐닝, 취약점 확인, 패킷 분석, 웹 해킹, 서버 공격과 방어까지 단계적으로 구성됐다. 공개된 실제 시스템이 아니라 교육을 위해 허가된 학교 네트워크와 서버를 대상으로 진행됐다.
이 과정의 목표는 단순히 공격 도구의 사용법을 익히는 것이 아니라 다음 흐름을 이해하는 것이었다.
2. 어떤 내용을 학습했나
교육 안내자료에 기재된 커리큘럼을 보안 분석 과정에 따라 다시 정리했다.
영역 | 교육 내용 | 학습 관점 |
기초환경 | 사이버 보안 인식 제고, 가상연구실 환경 구축 | 안전하고 분리된 실습환경의 필요성 이해 |
네트워크 | 네트워크 보안 기초, TCP/IP 프로토콜 | 호스트와 서비스가 통신하는 구조 이해 |
정보수집 | Scanning, 취약점과 Exploit | 공격 전 대상의 노출면을 먼저 파악하는 과정 |
트래픽 분석 | 패킷 분석 실습 | 통신 내용을 관찰해 요청·응답과 이상 징후 확인 |
공격기법 | Phishing과 Pharming, Reverse Connection | 사용자와 네트워크를 악용하는 공격 흐름 이해 |
파일분석 | File Signature | 확장자가 아닌 파일 구조와 시그니처를 기준으로 식별 |
웹·서버 | Web Hacking, 모의 서버해킹 및 방어 | 취약점 검증과 함께 방어 관점까지 연결 |
3. 실습에서 익힌 모의해킹 흐름
3.1 가상 실습환경 구성
실제 서비스에 영향을 주지 않는 분리된 환경에서 실습을 진행했다. 모의해킹은 공격 기술보다 먼저 범위와 권한이 명확해야 하며, 허가된 대상만 분석해야 한다는 기본 원칙을 익혔다.
3.2 네트워크와 서비스 파악
TCP/IP와 네트워크 보안 기초를 바탕으로 대상 시스템이 어떤 방식으로 통신하고 어떤 서비스가 노출되어 있는지 확인하는 흐름을 학습했다.
취약점을 무작정 시도하기보다 먼저 네트워크 구조와 공격 표면을 파악하는 과정이 중요하다는 점을 배웠다.
3.3 스캐닝과 취약점 확인
스캐닝을 통해 확인한 정보를 바탕으로 잠재적인 취약점을 찾고, 실제로 악용 가능한지 교육 환경에서 검증하는 과정을 실습했다.
이 단계에서 단순히 취약점 이름을 찾는 것과 실제 공격 조건을 확인하는 것은 다르며, 결과를 재현하고 근거를 남겨야 한다는 점을 경험했다.
3.4 패킷과 파일 분석
네트워크 패킷을 관찰하며 요청과 응답이 오가는 구조를 확인하고, 파일 시그니처를 통해 파일의 형식과 특성을 판단하는 기초 분석을 수행했다.
3.5 웹·서버 공격과 방어
웹과 서버를 대상으로 한 모의해킹 실습을 통해 공격자의 관점에서 노출된 취약점을 찾는 것과, 방어자의 관점에서 원인을 제거하고 재발을 막는 것이 하나의 과정이라는 점을 배웠다.
4. 미니 모의해킹 대회
교육 과정 중 진행된 미니 모의해킹 대회에 태구 없는 태구팀으로 참가해 3등을 수상했다.
교육에서 익힌 네트워크·서버 보안 기초와 취약점 분석 흐름을 팀 단위 문제 해결에 적용했다. 제한된 시간 안에 문제의 조건을 파악하고, 팀원과 접근 방법을 공유하며 해결 결과를 정리하는 경험을 했다.
당시 대회의 세부 문제와 플래그, 사용 도구를 따로 기록해 두지는 못했습니다. 그래서 제가 남긴 참가확인서와 교육 안내자료로 확인할 수 있는 교육 내용, 기간, 팀명과 수상 결과만 적었습니다.
5. 이 경험에서 얻은 것
공격보다 먼저 범위와 조건을 확인하는 습관
모의해킹은 아무 시스템에나 공격을 시도하는 활동이 아니다. 허가된 범위, 대상, 실습 목적을 먼저 확인해야 하며, 발견한 취약점도 정해진 절차 안에서 검증해야 한다는 점을 배웠다.
취약점 발견과 검증은 다르다는 점
스캐닝 결과나 알려진 취약점 정보만으로 취약하다고 단정할 수 없다. 실제 환경과 버전, 입력 조건을 확인하고 재현 가능한 근거를 확보해야 한다는 기본적인 분석 관점을 익혔다.
공격과 방어를 함께 보는 관점
취약점을 이용하는 것으로 끝내지 않고 어떤 원인으로 문제가 발생했는지, 서버에서는 무엇을 수정해야 하는지까지 생각하는 것이 보안 분석의 핵심이라는 점을 경험했다.
팀 단위 문제 해결
짧은 시간 안에 여러 가능성을 확인해야 하는 상황에서 문제를 나누고, 각자 확인한 결과를 공유하며, 실패한 접근도 함께 정리하는 협업 방식을 경험했다.
6. 한계와 아쉬운 점
당시에는 교육과 대회에 참여하는 데 집중해 문제별 분석 기록, 명령 실행 결과, 취약점 재현 과정과 개선 방안을 체계적으로 남기지 못했다.
이 때문에 현재 확인할 수 있는 자료는 교육 안내와 참가확인서 중심이며, 구체적인 기술 과정을 다시 재현하거나 성능을 비교하기는 어렵다.
지금 같은 교육에 다시 참여한다면 다음 내용을 문제별로 기록할 것이다.
- 대상과 허가 범위
- 초기 가설과 정보수집 과정
- 취약점 발생 조건
- 검증에 사용한 입력과 결과
- 실패한 접근과 판단 변경 과정
- 영향 범위와 방어 방법
- 재현에 필요한 로그와 화면
7. 이후 보안 활동과의 연결
이 교육은 네트워크·웹·서버를 공격자와 방어자의 관점에서 처음 연결해 본 경험이었다.
이후 취약점을 분석할 때도 먼저 공격 표면을 파악하고, 발생 조건을 좁히고, 실제 영향과 수정 방향을 함께 검토하는 방식으로 접근하게 됐다. 교육 당시에는 단기 실습 수준이었지만, 이후 취약점 연구와 보안 포트폴리오를 발전시키는 기초 경험으로 남았다.
8. 확인 가능한 성과
- 2023년도 해킹실습을 통한 정보보호 기본교육 이수
- 교육기간: 2023.07.17~2023.08.03
- 교육 과정 내 미니 모의해킹 대회 참가
- 팀명: 태구 없는 태구팀
- 최종 성적: 3등
- 참가확인서 발급일: 2024.03.07
참가확인서
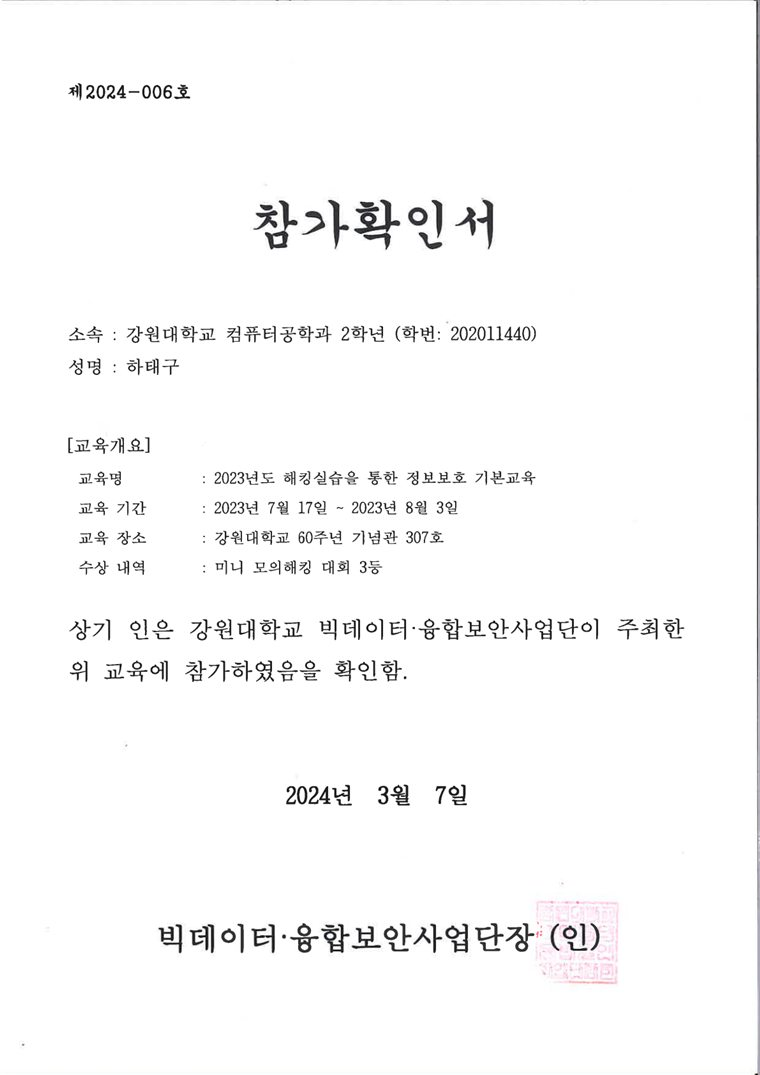
정보보호 기본교육 이수 및 미니 모의해킹 대회 3등 수상 참가확인서